في واحد من أغرب الهجمات السيبرانية التي شهدتها أوروبا هذا العام، اخترق مهاجمون أنظمة إدارة التبريد في نحو 700 متجر في فرنسا، وأجبروها على الدخول في دورات إذابة مستمرة ورفعوا درجات حرارتها إلى 50 درجة مئوية، ما أدى إلى إتلاف كميات كبيرة من اللحوم ومنتجات الألبان والأطعمة المجمدة، ودفع السلطات الفرنسية إلى فتح تحقيق جنائي موسّع. وزير الاقتصاد رولان ليسكير أقرّ أمام البرلمان، الثلاثاء 13 أكتوبر، بأن الهجوم «يمس قلب أمننا الغذائي»، واصفاً إياه بأنه «جرس إنذار للجميع». CNN
كيف وقع الهجوم؟
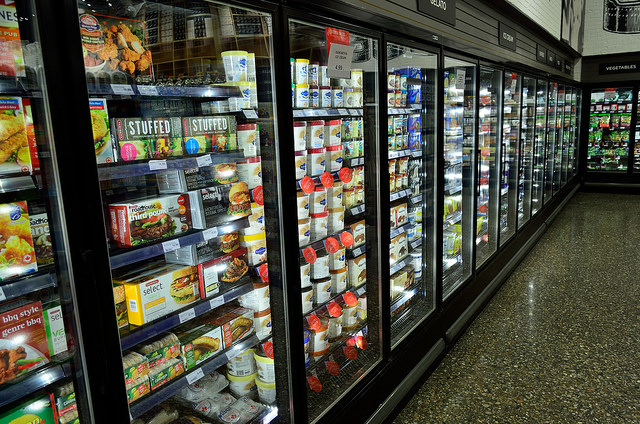
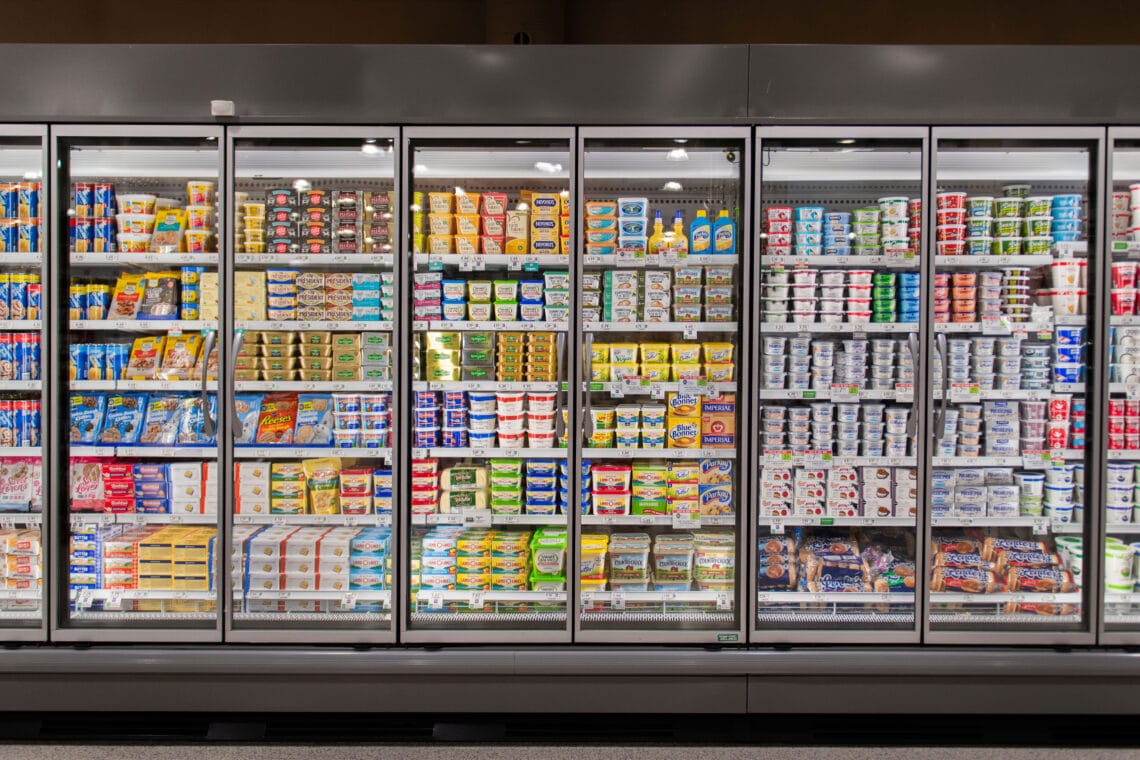
بدأت سلسلة الهجمات ليل الأحد/الاثنين الماضي، وفق التقارير الأولية، واستهدفت برمجيات إدارة التبريد التي تربط الثلاجات التجارية بشبكة الإنترنت. وبحسب قناة «بي إف إم-تي في» الفرنسية، لم يحاول المهاجمون سرقة بيانات العملاء أو اختراق أنظمة الدفع، بل سيطروا مباشرة على وحدات التحكم الحراري، فأشعلوا دورات الإذابة وأجبروا وحدات التبريد على العمل عكسياً حتى بلغت الحرارة 50 درجة مئوية (122 فهرنهايت) في بعض المواقع. Associated Press
اكتشف العاملون في المتاجر صباح الاثنين برك مياه تحت المجمدات ومنتجات فاسدة، وقضوا يومين كاملين في إزالة المخزون التالف وتنظيف الوحدات والعمل مع الفنيين لاستعادة التشغيل الطبيعي. وفي بعض الحالات، تسبب الخلل الحراري في نشوب حرائق محدودة، وهو ما أكدته النيابة العامة في باريس التي فتحت وحدة الجرائم السيبرانية تحقيقاً موسعاً يشمل تقييم حجم الأضرار والأطعمة التالفة والحرائق المبلغ عنها. Netscape News / AP
من المتضررون؟
طالت الهجمات كبريات سلاسل التجزئة الفرنسية: إنترمارشيه ونتو وكارفور وكووبيراتيف يو ومونوبري وإي. لوكلير. وأعلنت مجموعة «غروبمان موسكيتير» — التي تدير أكثر من 4000 متجر عبر أوروبا — أن 300 من متاجرها (إنترمارشيه ونتو) تأثرت، وما تزال بعض وحدات العرض المبردة والمجمدة خارج الخدمة حتى الثلاثاء. Netscape News / AP
من جهته، أكد دومينيك شلشر، الرئيس التنفيذي لسلسلة «كووبيراتيف يو» التعاونية، أن 80 متجراً من أصل 2000 تأثرت، مشيراً في منشور على منصة «إكس» إلى أن معظمها تمكن من تفادي اضطراب التبريد، لكن بعضها اضطر لإتلاف الأطعمة. ووصف شلشر استهداف معدات حفظ المنتجات الطازجة بأنه «هجوم على سلسلة الإمداد الغذائي الفرنسية… غير مسبوق، وبالغ الخطورة، وغير مقبول». ETV Bharat / AP
ولم تقتصر الموجة على فرنسا: أعلنت العملاقة الهولندية «أهولد ديلهيز» أنها أغلقت بعض أنظمتها بعد رصد «مشكلة أمنية»، وأبقت متاجرها — من ألبرت هاين في هولندا وديلهيز في بلجيكا إلى ستوب آند شوب وفود لاين وجاينت في الولايات المتحدة — مفتوحة، لكن مواقعها الإلكترونية ظلت متوقفة الثلاثاء. وقالت الشركة إنها لم تجد أي دليل على سرقة بيانات العملاء أو الموظفين. Netscape News / AP
دانفوس: البرمجيات القديمة هي الثغرة
الشركة الدنماركية «دانفوس»، المورّدة لبرمجيات إدارة التبريد التي استُهدفت، قالت الاثنين إن معظم الأنظمة المتضررة كانت من منتجات قديمة لم تعد تتلقى تحديثات أمنية أو برمجية. وأضافت الشركة أنها لطالما نصحت العملاء بإبقاء الأنظمة المدعومة محدثة بأحدث البرامج الثابتة وتشغيلها خلف جدار حماية، وأنها تعمل مع المتضررين للحد من الأضرار. ETV Bharat / AP
ويمثل هذا التفصيل نقطة ضعف حرجة في النقاش الدائر: معدات صناعية متصلة بالإنترنت لسنوات دون صيانة أمنية كافية، في وقت تتحول فيه المتاجر والبنى التحتية إلى أنظمة ذكية مترابطة.
لماذا يهمّ هذا الهجوم؟
رغم طمأنة الوزير ليسكير بأن الإمدادات الغذائية الفرنسية «ليست في خطر» — إذ أصيب نحو 700 من أصل 10 آلاف متجر فقط — فإن الحادثة كشفت عن مسرح جديد للهجمات السيبرانية: البنية التحتية المادية اليومية. فعوضاً عن سرقة كلمات المرور أو تسريب البيانات، أصبح بإمكان المهاجمين العبث بالآلات التي تحفظ الطعام والدواء والمياه.
كما أن تزامن الهجوم مع توسع أوروبا في رقمنة سلاسل التجزئة يرفع منسوب القلق: ثلاجة واحدة متصلة بالإنترنت قد لا تثير الاهتمام، لكن آلاف الوحدات المترابطة عبر سلاسل كبرى تشكل هدفاً مغرياً لهجمات ذات أثر اقتصادي واجتماعي مباشر. TechStartups
وقد غطت Chronicle سابقاً هجوماً سيبرانياً على محكمة في أريزونا عرّض بيانات 1.3 مليون شخص ومصادرة مكتب التحقيقات الفيدرالي أدوات قرصنة صينية الصنع — لكن هجوم فرنسا يختلف: الهدف لم يكن المعلومات، بل الطعام نفسه.
أسئلة شائعة
ما الذي حدث في المتاجر الفرنسية؟
اخترق مهاجمون أنظمة إدارة التبريد في نحو 700 متجر، وأجبروا الثلاجات على التسخين حتى 50 درجة مئوية، ما أتلف كميات كبيرة من الأطعمة القابلة للتلف وتسبب في حرائق محدودة، وفق وكالة أسوشيتد برس.
هل الإمدادات الغذائية الفرنسية في خطر؟
تقول الحكومة الفرنسية إنها ليست في خطر: أصيب نحو 700 متجر من أصل 10 آلاف فقط، والسلاسل الكبرى تمكنت في معظمها من احتواء الضرر. لكن الوزير رولان ليسكير أقرّ بأن الهجوم «يمس قلب أمننا الغذائي».
من المتضرر ومن يحقق؟
تضررت سلاسل إنترمارشيه ونتو وكارفور وكووبيراتيف يو ومونوبري وإي. لوكلير، إضافة إلى «أهولد ديلهيز» الهولندية التي أغلقت أنظمة ومواقع إلكترونية احترازياً. وحدة الجرائم السيبرانية في النيابة العامة بباريس فتحت تحقيقاً موسعاً.
ما الثغرة التقنية وراء الهجوم؟
الشركة المورّدة «دانفوس» قالت إن معظم الأنظمة المتضررة قديمة ولم تعد تتلقى تحديثات أمنية، مشددة على ضرورة تحديث البرامج الثابتة وتشغيل الأنظمة خلف جدار حماية — وهو ما لم يلتزم به كثير من العملاء.
المصادر
- CNN — هجوم سيبراني يستهدف الثلاجات يضرب 700 متجراً فرنسياً: https://www.cnn.com/2026/10/14/europe/france-cyberattack-supermarket-fridges-intl?cid=external-feeds_iluminar_meta
- Associated Press عبر New Indian Express — هجوم سيبراني على أنظمة التبريد يصيب 700 متجراً: https://www.newindianexpress.com/world/2026/Oct/13/cyberattack-targeting-refrigeration-systems-hits-700-supermarkets-french-government-says-3
- Associated Press عبر ETV Bharat — تصريحات الرئيس التنفيذي لكووبيراتيف يو ودانفوس: https://www.etvbharat.com/en/international/cyberattack-targeting-refrigeration-systems-hits-700-supermarkets-french-government-says-enn26101308260
- Associated Press عبر Netscape — موقف أهولد ديلهيز وتحقيقات النيابة: https://isp.netscape.com/pf/story/0001/20261013/78a813a8efd466b360655339f96083dc
- TechStartups — تفاصيل الهجوم وتوسع الموجة: https://techstartups.com/2026/10/13/hackers-hit-700-french-supermarkets-spoiling-food-and-hijacking-refrigeration-systems-as-cyberattacks-spread-to-more-equipment/