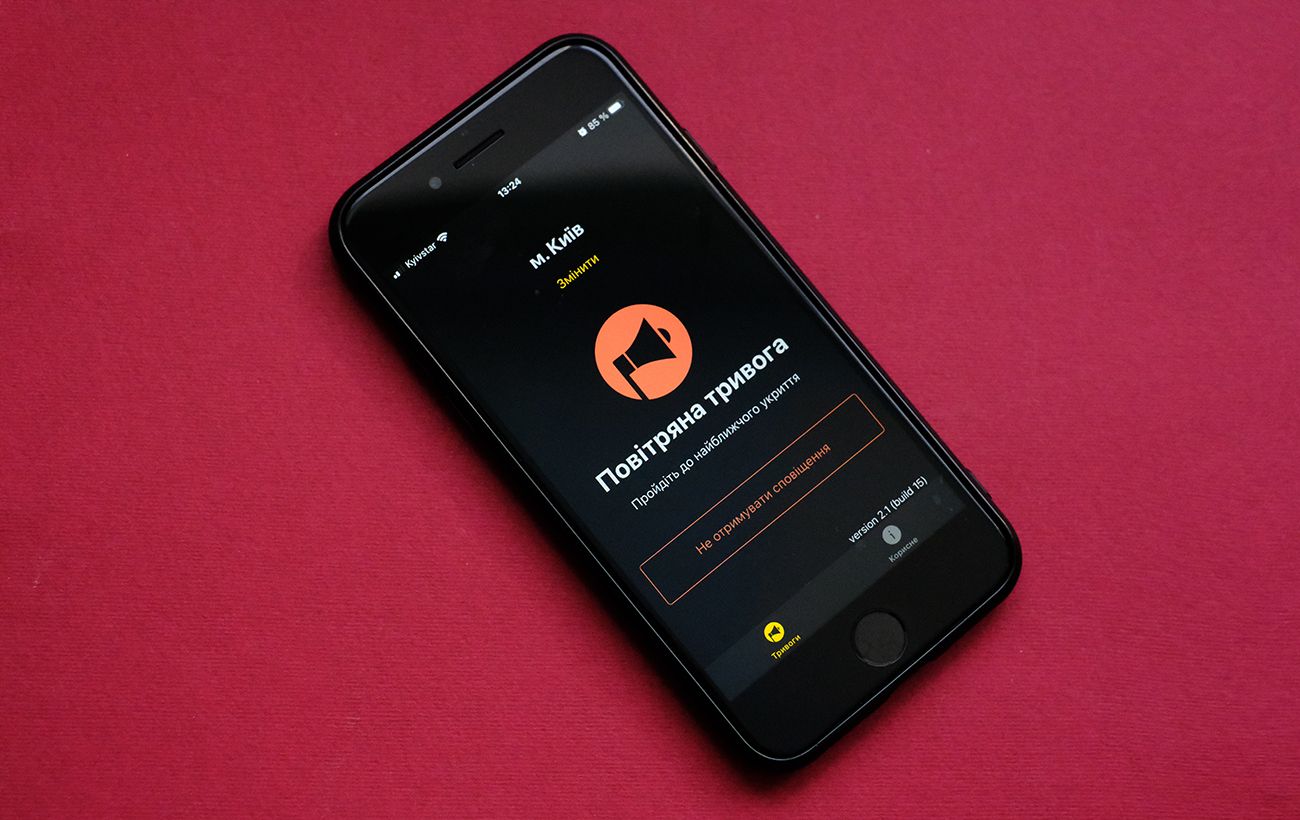
乌克兰空军周日表示,其防空警报应用遭到入侵,向基辅及周边地区用户发送了一系列虚假警告,包括核威胁、化学威胁以及街头战斗的警示。基辅方面将这次干扰归咎于俄罗斯,而莫斯科随后也声称,俄罗斯自己的应急应用在数小时后遭到了大规模网络攻击。(半岛电视台)
这起事件发生在乌克兰战争进入又一个关键节点之际:就在同一天,赫尔松地区一项局部停火刚刚结束。那项停火自上周二开始,是战争爆发以来持续时间最长的一次局部停火。警报应用被入侵的消息,迅速把人们的注意力从战场前线拉回到了一个同样真实的战场——信息战与网络战。
一条不存在的警告,是如何抵达千万人手机的
在乌克兰,防空警报应用早已不是普通的手机软件。对数百万乌克兰人来说,它是日常生活的组成部分:警报响起,意味着应当前往避难所;警报解除,意味着可以暂时恢复正常生活。正因为这款应用承载着生死攸关的信任,它一旦被滥用,后果就格外严重。
据乌克兰空军介绍,周日发送的虚假信息内容极具煽动性:除了核威胁与化学威胁的警告,还包括可能发生街头战斗的说法,以及俄罗斯高超音速导弹“奥列什尼克”已被部署的错误消息。乌克兰空军随即在 Telegram 上澄清,强调应用“似乎受到了敌方干扰”,并明确表示“不存在辐射威胁”,呼吁民众保持冷静,只关注官方渠道的更新。
乌克兰战略通信中心 SPRAVDI 也在社交平台 X 上发文,直接将这次入侵归咎于俄罗斯。值得注意的是,基辅市专门面向首都居民的另一款应用据称运行正常,这说明受影响的范围主要集中在全国性的警报系统上,而非整个预警网络彻底瘫痪。
为什么一次假警报比一次空袭更值得警惕
从军事角度看,一次虚假警报不会炸毁任何建筑。但从心理战的角度看,它的破坏力可能更大。战争中的信任是一种稀缺资源:如果民众开始怀疑警报的真实性,下一次真正的警报响起时,他们的反应就可能慢上几秒、几分钟——而这几分钟往往就是生与死的区别。
这正是此类攻击最危险的地方:它不需要导弹,也不需要越过前线,只需要在正确的时间向正确的系统注入错误的信息,就能动摇一个国家赖以保护平民的预警机制。乌克兰方面迅速辟谣的做法,恰恰是为了防止这种信任侵蚀扩散。官方第一时间承认异常、说明不存在辐射威胁、引导民众回到官方渠道,是一套成熟的危机沟通流程。
与此同时,这起事件也提醒人们,现代战争的边界早已超出了传统战场。导弹、无人机与网络攻击正在同一条时间线上交织进行,而平民手中的手机,已经成为前线的一部分。
莫斯科的回应:我们也是受害者
事件发生数小时后,俄罗斯紧急情况部在周一凌晨表示,其移动应用也遭到了“大规模网络攻击”,导致“虚假信息”传播。该部同样通过 Telegram 发布了这一消息,但没有详细说明攻击来源,也没有说明虚假信息的具体内容。
这种“双方都称遭到攻击”的局面并不罕见。在俄乌战争的信息战中,双方经常在同一事件上给出截然不同的叙述,而第三方往往难以在第一时间独立核实技术细节。乌克兰方面指责俄罗斯,而俄罗斯方面则强调自己也是网络攻击的目标。两种说法并存,本身就说明了网络空间归因的困难:攻击可以伪装来源、借道第三方服务器、留下误导性的痕迹。
不过,有一点是明确的:无论攻击者是谁,两国的应急预警系统在同一天内先后出现异常,这本身就足以引起关注。应急应用一旦被视为不可靠,其保护平民的功能就会打折扣。
停火结束后的敏感时刻
这次假警报事件的时间点格外敏感。赫尔松地区的局部停火刚刚在周日结束,这项停火自上周二开始,被认为是战争以来持续时间最长的一次。停火的结束,意味着前线局势可能重新升温,而此时预警系统出现异常,无疑会加剧民众的不安。
乌克兰与俄罗斯之间的能源设施停火争议此前也曾多次成为焦点,相关报道可参阅本站此前文章:泽连斯基指责俄罗斯违反能源停火。而围绕停火与谈判的外交努力仍在继续,包括此前在奥斯陆举行的相关会谈:乌克兰与奥斯陆和平会谈。
从更广的视角看,停火、谈判与网络攻击往往是同步发生的。战场上的暂停并不意味着冲突的暂停,信息战与网络战常常在谈判桌之外继续进行。这起警报应用事件,正是这种“多线并行”战争形态的一个缩影。
平民如何保护自己:只信官方渠道
对普通民众而言,这次事件带来一个简单而重要的教训:在战争环境中,信息来源本身就是安全的一部分。当一条警告看起来格外耸人听闻——尤其是涉及核威胁或化学威胁时——第一反应不应是恐慌转发,而应当是交叉核对官方渠道。
乌克兰空军的做法值得借鉴:迅速承认异常、明确否定虚假内容、引导民众回到单一可信渠道。这种做法虽然不能阻止攻击本身,但可以最大限度地压缩谣言的传播窗口。同样,民众也应当警惕那些通过非官方群组、截图或二次转发流传的“警报”,因为这些渠道最容易被操纵。
从长远看,乌克兰可能需要进一步加固其预警系统的技术防护,包括更严格的身份验证、异常信息过滤以及多渠道交叉确认机制。但技术加固只是其中一环,更重要的是恢复并维持民众对预警系统的信任——而信任的重建,远比一次辟谣要漫长得多。
目录
要点总结
- 乌克兰空军称,其防空警报应用周日遭到入侵,发送了虚假的核威胁、化学威胁和街头战斗警告。
- 乌克兰战略通信中心将此次入侵归咎于俄罗斯;基辅市的专用应用据称运行正常。
- 数小时后,俄罗斯紧急情况部称其应用也遭到大规模网络攻击并传播了虚假信息。
- 事件发生在赫尔松局部停火刚刚结束的敏感时刻,凸显了信息战与网络战在现代冲突中的作用。
- 乌克兰官方迅速辟谣,呼吁民众保持冷静并只关注官方渠道。
常见问题
乌克兰防空警报应用到底发生了什么?
乌克兰空军表示,该应用周日遭到敌方干扰,向基辅及周边地区发送了错误信息,包括核威胁、化学威胁、街头战斗以及俄罗斯“奥列什尼克”导弹已被部署的虚假说法。官方随后澄清不存在辐射威胁。
乌克兰方面指责谁发动了这次攻击?
乌克兰战略通信中心 SPRAVDI 在社交平台上将此次入侵归咎于俄罗斯。俄罗斯方面则在数小时后表示,俄罗斯紧急情况部的应用也遭到了大规模网络攻击,但没有说明攻击来源。
这次事件与赫尔松停火有什么关系?
赫尔松地区的局部停火自上周二开始、至周日结束,是战争以来持续时间最长的一次局部停火。假警报事件恰好发生在停火结束的同一天,时间点十分敏感,加剧了民众对局势升温的担忧。
普通民众应当如何应对类似的虚假警报?
应当第一时间核对官方渠道,例如乌克兰空军的 Telegram 频道,避免轻信和转发来自非官方群组或截图的警告信息。在战争环境中,信息来源本身就是安全防护的一部分。