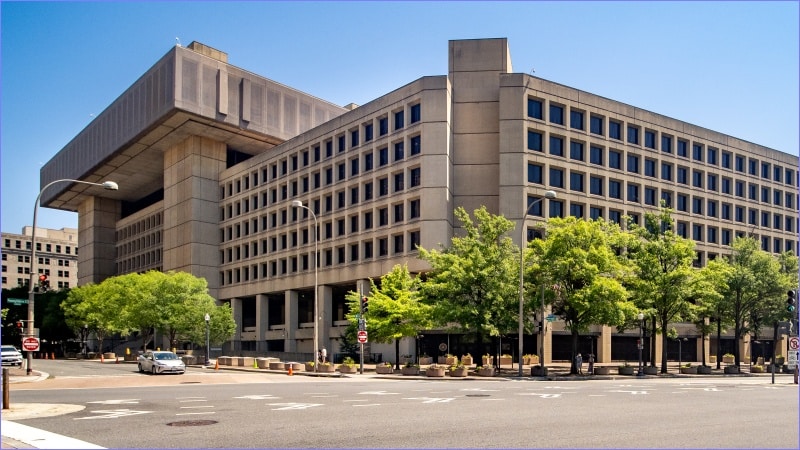
تعرّض مكتب التحقيقات الفيدرالي (FBI) ووزارة الزراعة الأمريكية (USDA) لاختراقين إلكترونيين، وفق ما كشفته وسائل إعلام أمريكية يوم الجمعة 20 نوفمبر، في وقت تتزايد فيه المخاوف من موجة أعطال وهجمات تطال مؤسسات أمريكية حساسة. ولم يتضح بعد ما إذا كان الحادثان مترابطين، أو من يقف خلفهما، فيما تواصل الجهتان التحقيق في حجم الضرر.
وأبلغت وزارة الزراعة موظفيها يوم الخميس بأن نظاماً يُستخدم لتسهيل المدفوعات للمزارعين تعرّض لهجوم إلكتروني، وفق ما نقلته شبكة إن بي سي نيوز عن مسؤولَين سابقَين في الوزارة على دراية بالملف. وفي حادث منفصل، ذكرت شبكة سي إن إن أن مكتب التحقيقات الفيدرالي يحقّق في اختراق قاعدة بياناته الجنائية الوطنية، وهو ثاني اختراق يطال المكتب منذ سبتمبر الماضي.
ما الذي حدث في وزارة الزراعة؟
استهدف الهجوم نظام المدفوعات الذي تعتمد عليه الوزارة في تحويل الأموال إلى المزارعين، وهو نظام يتعامل مع بيانات مالية حساسة لملايين المستفيدين من برامج الدعم الزراعي الفيدرالي. ونقلت إن بي سي عن مسؤولين سابقين أن المهاجمين قد يستخدمون نظام المدفوعات «باباً خلفياً» للوصول إلى مواد أكثر حساسية داخل شبكة الوزارة.
والخطر لا يقتصر على الأموال. فالوزارة تتعامل — بحسب أحد المسؤولين السابقين — مع «مجموعة من القضايا البيولوجية المخيفة»، من أبحاث في الصحة الحيوانية والنباتية إلى بيانات تتعلق بالأمن الغذائي. وقال المسؤول: «إذا تمكّن خصم أو منافس من الوصول إلى هذه المعلومات، فقد يستخدم أبحاثنا ضدنا». وهذا ما يجعل اختراق وزارة تبدو للوهلة الأولى بعيدة عن الأمن القومي، حدثاً ذا أبعاد استراتيجية.
اختراق قاعدة بيانات مكتب التحقيقات الفيدرالي
أما الاختراق الثاني، فطال المركز الوطني لمعلومات الجريمة (NCIC)، وهو قاعدة البيانات الجنائية التي يربط بها مكتب التحقيقات الفيدرالي أجهزة إنفاذ القانون الفيدرالية والولائية والمحلية في أنحاء البلاد، وتُستخدم لتبادل المعلومات حول أوامر الاعتقال والتحقق من الخلفيات الجنائية. ونقلت سي إن إن عن مصدرين مطّلعَين على التحقيق أن المكتب يحقّق في عملية التسلل، دون أن يحدّد بعد حجم البيانات التي تم الوصول إليها أو الجهة المسؤولة.
ويُعدّ هذا ثاني اختراق يطال مكتب التحقيقات الفيدرالي خلال شهرين فقط: ففي سبتمبر، استهدفت مجموعة قرصنة تُعرف باسم «شايني هانترز» (ShinyHunters) بيانات شخصية حساسة لموظفين من موقع التوظيف الخاص بالمكتب. وتكرار الاختراقات في فترة قصيرة يثير تساؤلات جدّية حول متانة دفاعات واحدة من أهم وكالات إنفاذ القانون في العالم.
نمط أوسع من الأعطال والاختراقات
تأتي الحادثتان في سياق أوسع يثير قلق واشنطن: ففي الأسابيع الأخيرة، تعرّضت مؤسسات أمريكية كبرى لسلسلة من الأعطال التقنية، من بينها انقطاعات في خدمة البريد الإلكتروني مايكروسوفت أوتلوك ومشاكل في أنظمة إدارة الطيران الفيدرالية. غير أن التقارير شدّدت على أن الاختراقين الجديدين يختلفان عن تلك الأعطال: فهما هجومان إلكترونيان حقيقيان، وليسا خللاً تقنياً عارضاً.
وتزامن الكشف عن الاختراقين مع إقالة الرئيس الأمريكي دونالد ترامب لمدير الأمن السيبراني، وتعيين مديرة جديدة، في خطوة تعكس — بحسب مراقبين — تصاعد الضغوط السياسية حول ملف الأمن الرقمي الفيدرالي. كما يأتي ذلك بعد سلسلة اختراقات كبرى خلال العام، من بينها الهجوم الذي ألقت فيه السلطات الأمريكية باللوم على كوريا الشمالية في سرقة مليارات من منصة بينانس، وعملية مصادرة أدوات قرصنة صينية ضمن عملية «فلاكس تايفون» التي نفّذها مكتب التحقيقات الفيدرالي نفسه.
لماذا يهمّ هذا؟
أولاً، لأن قاعدة بيانات المركز الوطني لمعلومات الجريمة تُعدّ العمود الفقري للتعاون بين أجهزة الشرطة في الولايات المتحدة: فأي وصول غير مصرّح به إليها قد يعرّض معلومات عن مذكرات الاعتقال والمشتبه بهم والتحقيقات الجارية للخطر، بل قد يسمح للمهاجمين بمعرفة ما تعرفه السلطات عنهم.
ثانياً، لأن اختراق وزارة الزراعة يكشف أن المهاجمين لم يعودوا يستهدفون البنوك وشركات التكنولوجيا فحسب، بل يبحثون عن نقاط ضعف في الوكالات الحكومية الأقل تحصيناً، ومنها يمكنهم التسلل إلى شبكات أوسع. وقد حذّر خبراء من أن الهجوم الأخير على مورد تكنولوجي أثّر في بنوك كبرى مثل جي بي مورغان وفيزا وماستركارد، ما يبيّن كيف يمكن لاختراق واحد أن يمتد أثره عبر قطاعات كاملة.
ثالثاً، لأن الغموض المحيط بالجهة المسؤولة يبقي كل الاحتمالات مفتوحة: قرصنة إجرامية تسعى للابتزاز، أو عملية تجسس من دولة، أو اختبار لقدرات الدفاع الأمريكية. وغياب أي إعلان رسمي عن المسؤولية حتى الآن يترك الباب مفتوحاً أمام التكهنات، ويزيد من الضغط على الإدارة الأمريكية للرد.
ماذا بعد؟
لم تعلن أي من الجهتين بعد عن نطاق الاختراق الكامل أو ما إذا سُرقت بيانات، كما لم تُعلن أي جهة مسؤوليتها. ومن المتوقع أن تتصاعد الأسئلة في الكونغرس حول ميزانيات الأمن السيبراني الفيدرالي، وخصوصاً بعد تكرار الحوادث خلال أسابيع. كما أن التحقيق الجاري في اختراق قاعدة بيانات مكتب التحقيقات الفيدرالي سيكون مؤشراً مهماً: فإذا تبيّن أن المهاجمين وصلوا إلى بيانات حساسة عن التحقيقات، فقد تكون التداعيات أكبر بكثير من مجرد حادث تقني.
وفي غضون ذلك، تبقى الحادثتان تذكيراً بأن الحرب السيبرانية لم تعد خبراً منفصلاً في صفحات التكنولوجيا، بل أصبحت جزءاً من الحياة اليومية للمؤسسات الأمريكية — من مكاتب التحقيقات إلى مزارع القمح.
أسئلة شائعة
ما المؤسستان اللتان تعرّضتا للاختراق؟
وزارة الزراعة الأمريكية (USDA) ومكتب التحقيقات الفيدرالي (FBI). كشف عن اختراق الوزارة يوم الجمعة 20 نوفمبر عبر إن بي سي نيوز، وعن اختراق المكتب في اليوم نفسه عبر سي إن إن.
ماذا استهدف المهاجمون في وزارة الزراعة؟
نظاماً يُستخدم لتسهيل المدفوعات للمزارعين. وحذّر مسؤولون سابقون من أن المهاجمين قد يستخدمونه باباً خلفياً للوصول إلى معلومات أكثر حساسية، بما فيها أبحاث بيولوجية وزراعية.
ما قاعدة البيانات التي اختُرقَت في مكتب التحقيقات الفيدرالي؟
المركز الوطني لمعلومات الجريمة (NCIC)، وهي قاعدة بيانات وطنية تربط أجهزة إنفاذ القانون الفيدرالية والولائية والمحلية، وتُستخدم لتبادل المعلومات حول أوامر الاعتقال والتحقق من الخلفيات الجنائية.
هل الحادثان مترابطان؟
لم يتضح بعد. وذكرت التقارير أنه من غير المعروف ما إذا كان الاختراقان مرتبطين أو من يقف خلفهما، فيما تواصل الجهتان التحقيق.
هل هذه أول مرة يُخترَق فيها مكتب التحقيقات الفيدرالي؟
لا. هذا هو الاختراق الثاني منذ سبتمبر 2026، حين استهدفت مجموعة «شايني هانترز» بيانات شخصية لموظفين من موقع التوظيف الخاص بالمكتب.